● Cyber-Sicherheits-Training

CYBERESCAPE

MISSION: D002 ABSICHERN

Im Informatikraum D002 wurden mehrere Sicherheitsrisiken entdeckt. Untersuche den Raum, bewerte Mails, erkenne Schwachstellen und löse alle 15 Aufgaben. Erst dann wird der 8-stellige Escape-Code sichtbar.

15
Aufgaben
8
Codeziffern
~10
Minuten
🖼️
01 — WIMMELBILD
Klicke auf Symbole im Bild und untersuche 15 Sicherheitsrisiken direkt im Raum D002.
✅
02 — ENTSCHEIDUNGEN
Bei fast jeder Aufgabe gibt es 6 Antwortmöglichkeiten. Mehrere davon können richtig sein.
✉️
03 — PHISHING
Bewerte 6 realistischere E-Mails nacheinander als „sicher“ oder „unsicher“.
🚪
04 — ESCAPE
Erst nach 15/15 Aufgaben wird der 8-stellige Code sichtbar und die Mission kann beendet werden.
FORTSCHRITT
0/15

Raum D002 — Informatikraum

🖱 Klicke auf verdächtige Objekte oder Hinweise im Bild
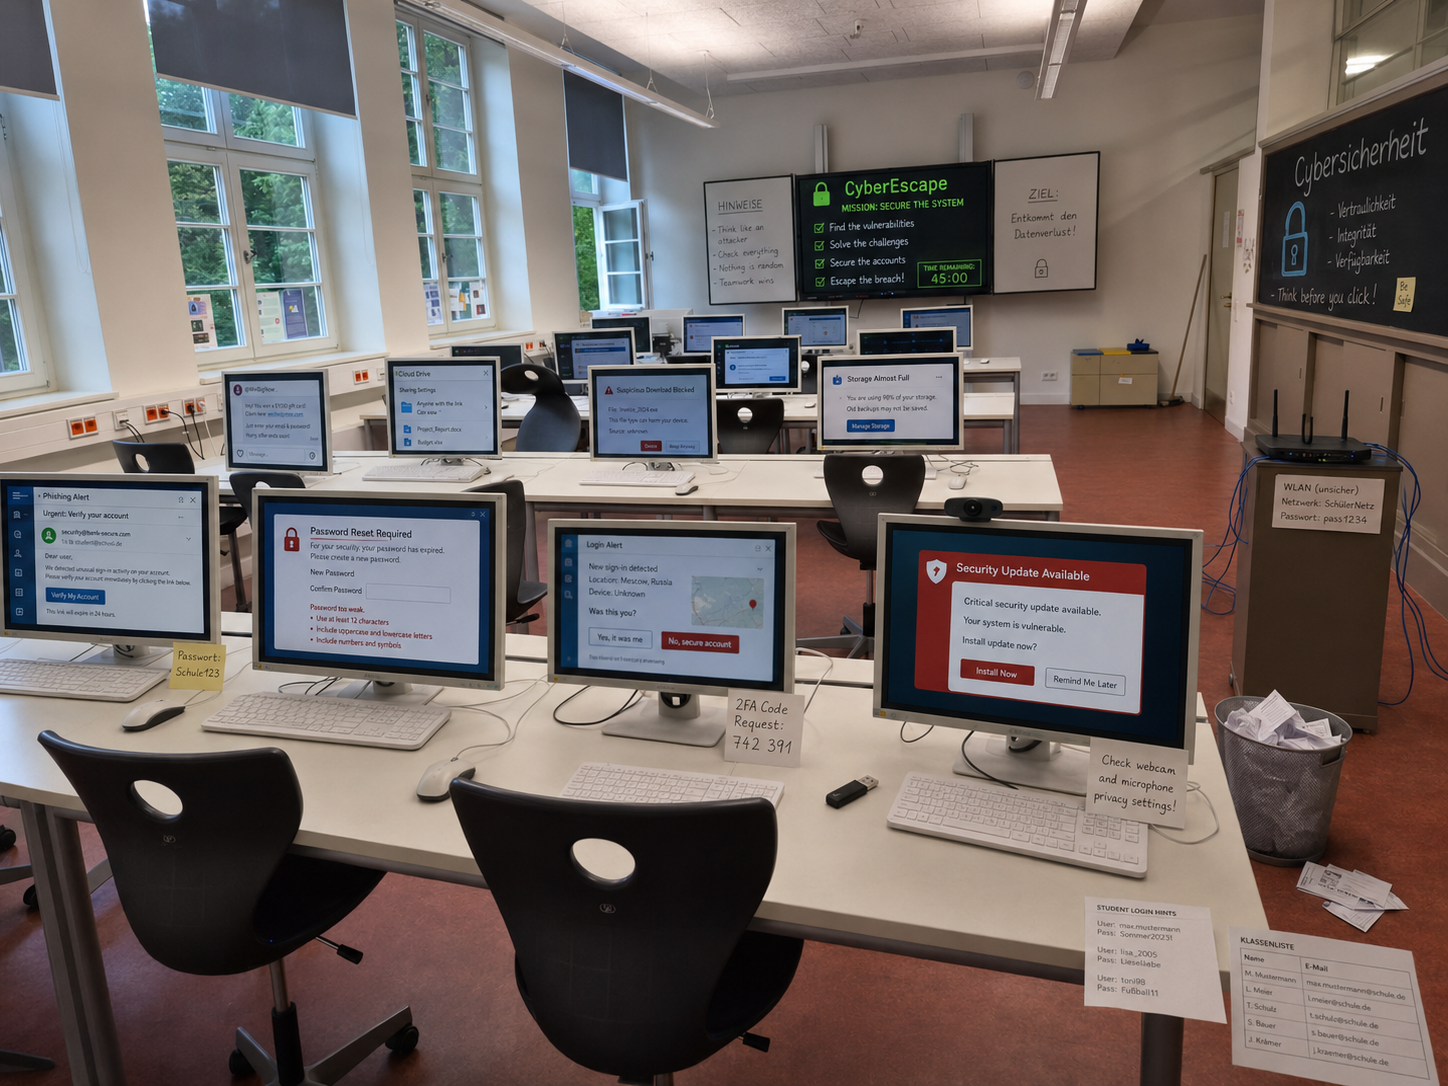
Escape-Room-Szene im Informatikraum
Bild nicht gefunden.

Lege cybersecurity_escape_room_in_action.png
in denselben Ordner wie diese HTML-Datei.
SERVER-RAUM D002
🔐
#
● Finale — Code eingeben

Serverraum sichern

Alle 15 Aufgaben sind gelöst. Gib jetzt den 8-stelligen Escape-Code ein.

Die Ziffern stammen von acht Kernrisiken: USB · PC · Passwort · Mail · WLAN · 2FA · Papierkorb · Serverraum
● Mission abgeschlossen
0
PUNKTE

USB-STICKS

Unbekannte USB-Sticks niemals selbst anschließen. Fund sichern und professionell prüfen lassen.

🔑
PASSWÖRTER

Lange, einzigartige Passwörter sind besser. Sichtbare Passwortzettel sind ein Sicherheitsproblem.

✉️
PHISHING

Seriöse Mails fordern keine Passwörter oder 2FA-Codes über Links oder E-Mail-Formulare an.

📱
2FA

Einmalcodes sind geheim. Wer nach dem Code fragt, will oft Zugriff auf den Account.

SOCIAL MEDIA

Fake-Profile, Gewinnspiele und Direktnachrichten sind beliebte Köder für Social Engineering.

☁️
CLOUD-FREIGABEN

Sensible Dateien nur für die Personen freigeben, die sie wirklich brauchen.

💬 Diskussionsfragen für den Unterricht

  1. Welche Gefahr im Raum war am leichtesten zu erkennen – und welche eher versteckt?
  2. Warum funktionieren Phishing-Mails oft, obwohl viele Menschen sie eigentlich kennen?
  3. Warum ist ein offener Account nicht „nur ein bisschen unpraktisch“, sondern ein echtes Risiko?
  4. Wieso ist Social Engineering oft erfolgreicher als rein technische Angriffe?
  5. Welche Regel aus dem Spiel würdest du direkt im Alltag anwenden?